EU AI Act: Aufgeschoben ist nicht aufgeschoben
Artikel 50 des EU AI Act gilt seit dem 2. August 2026, Hochrisiko-Pflichten folgen später. Ivana Bartoletti, Wipro, sagt, wie Unternehmen die Zeit nutzen.
Am 2. August 2026 sind mit Artikel 50 der EU KI-Verordnung stärkere Transparenzregeln für den Umgang mit Künstlicher Intelligenz in Kraft getreten. Gleichzeitig werden zahlreiche Hochrisiko-Anwendungen erst im Dezember 2027 bzw. August 2028 einer stärkeren Regulierung unterliegen. Unternehmen könnten die zusätzliche Zeit jetzt als Verschnaufpause werten – oder die „gewonnenen“ 16 Monate nutzen, um eine langfristig tragfähige Governance aufzubauen.
Das Wichtigste in Kürze
- Transparenz gilt ab sofort. Artikel 50 verpflichtet seit dem 2. August 2026 zur Information über KI-Systeme; synthetische Inhalte und Deepfakes brauchen eine maschinenlesbare Kennzeichnung, Bestandssysteme haben dafür bis zum 2. Dezember 2026 Zeit.
- Hochrisiko-Pflichten kommen später. Sie greifen erst im Dezember 2027 beziehungsweise August 2028; die nötigen Governance-Strukturen lassen sich nicht über Nacht aufsetzen.
- Resilienz ist das realistische Ziel. Substitutionsmöglichkeiten, Sovereign-by-Design und Kompetenzaufbau bei den Mitarbeitenden bringen langfristig mehr als reines Fristenmanagement.
Verwandt:Souverän bei Daten, abhängig beim KI-Modell / Thales-Tochter betreibt Googles Sovereign Cloud
Was schon jetzt gilt: Zuletzt wurden vor allem stärkere Pflichten mit Blick auf Transparenz implementiert. Agieren Nutzende mit einem System, das auf KI beruht, müssen sie darüber eindeutig informiert werden. Gleiches gilt für synthetisch generierte Inhalte und deren extremere Formen wie Deepfakes.
Die Verordnung schreibt außerdem vor, dass KI-generierte Formate eine entsprechende maschinenlesbare Kennzeichnung erfordern, um die Täuschung von Konsumentinnen und Konsumenten zu verhindern: Für bereits vor dem 2. August 2026 auf dem Markt befindliche Systeme gilt hierfür eine verlängerte Frist bis zum 2. Dezember 2026. Werden Emotionserkennung oder Methoden zur biometrischen Kategorisierung verwendet, ist hier eine klare Kennzeichnung im Vorhinein ebenfalls unabdingbar.
Für darüber hinausgehende Funktionen bedeuten längere Vorbereitungszeiten keinesfalls aufgehobene Verantwortlichkeit. Denn die nötigen Strukturen brauchen Zeit und lassen sich nicht über Nacht aufsetzen.
- Nutzende müssen erfahren, wenn sie mit einem KI-System interagieren
- Synthetische Inhalte und Deepfakes brauchen eine maschinenlesbare Kennzeichnung
- Emotionserkennung und biometrische Kategorisierung sind vorab zu kennzeichnen
- Hochrisiko-Pflichten greifen erst Dezember 2027 beziehungsweise August 2028
- Ein Inventar aller KI-Anwendungsfälle über die Wertschöpfungskette fehlt vielerorts
- Human-in-the-Loop-Rollen und Lieferanten-Fragen brauchen verbindliche Antworten
Die richtigen Grundlagen legen
Allein die Tatsache, dass KI(-Agenten) in einem großen Teil der Unternehmen zur Anwendung kommen, zeigt, dass mit robusten Leitplanken nicht bis 2027 gewartet werden kann. Intern sollte der erste Schritt daher eine ehrliche Bestandsaufnahme sein, bei welchen Anwendungen und in welchen Kontexten jeweils Artikel 50 greift – und ob den Verpflichtungen entsprechend Rechnung getragen wird. In vielen Organisationen bedarf es dafür erst einmal eines konsolidierten Überblicks über alle Anwendungsfälle, die sich über die Wertschöpfungskette ergeben.
Nachdem das „Inventar“ feststeht, kann ein gestufter Ansatz mit Blick auf das Risikoprofil verschiedener Use Cases folgen. Spezielles Augenmerk verdienen Fälle, in denen Nutzerdaten besonders empfindlich, regulatorische Vorgaben sehr streng oder eng getaktet sowie betrieblicher Bedarf hoch sind. Was im Kontext von KI-Technologien außerdem nicht fehlen sollte: eine gründliche Prüfung möglicher Auswirkungen auf den Datenschutz der betroffenen Personen. Ein weiterer entscheidender Punkt, der oft eine Bruchstelle darstellt, ist die nahtlose Integration neuer beziehungsweise externer Technologien in bestehende Abläufe – auch mit Blick auf eine zielführende und alltagstaugliche Definition von Human-in-the-Loop Funktionen.
Nichtsdestotrotz erscheinen die zusätzlichen Herausforderungen durch die KI-Verordnung bei genauerem Hinsehen, mit ausreichender Vorbereitung, machbar – vor allem für Firmen, die den bis dato existierenden Verordnungen wie der DSGVO durchgängig die gebührende Aufmerksamkeit geschenkt haben. Eine saubere Umsetzung bestehender Datenschutz-Regulierungen bildet eine solide Basis, um auch den geänderten Regelungen gewachsen zu sein.
Governance als Fähigkeit, nicht als Deadline
Transparenz ist kein Häkchen auf einer Checkliste, sondern eine Governance-Entscheidung. Und Letztere ist dann am wirkungsvollsten, wenn sie frühestmöglich in Prozesse eingewoben wird. Ein unkoordinierter Ansatz mit wenig vorgelebter Orientierung wird nicht verhindern, dass Mitarbeitende KI einsetzen. Im Gegenteil: Auf diese Weise wird sich eine informelle „KI-Kultur“ aus Praktiken und Gewohnheiten bilden, die sich später kaum noch formen und zusammenführen lässt.
Unternehmen sollten hier nicht in Fristen denken, sondern mit Blick auf langfristigen Kompetenzaufbau. Denn gesetzliche Vorgaben werden sich mit der Zeit weiterentwickeln; und dies voraussichtlich nicht langsamer als es aktuell der Fall ist. Was aber langfristig bleibt sind Investitionen in KI-Fähigkeiten der Mitarbeitenden, um flexibel und resilient auf sich auftuende Vorschriften und andere externe Herausforderungen zu reagieren.
Für Unternehmen ist dies eine Gelegenheit, digitale Souveränität neu zu denken. Vollständige Souveränität über Rechenkapazitäten bleibt für die meisten unerreichbar – Betriebe können ihre Resilienz jedoch stärken, indem sie übermäßige Abhängigkeiten von einzelnen Anbietern vermeiden. Sie sollten auf echte Substitutionsmöglichkeiten setzen, d.h. die Fähigkeit, Technologien, Anbieter oder Ansätze zu wechseln, ohne die Kontrolle über kritische Abläufe zu verlieren. Ein sogenannter Sovereign-by-Design-Ansatz sollte daher fester Bestandteil jeder KI-Governance-Strategie sein. Souveränität darf nicht erst im Nachhinein bedacht werden, wenn technologische Entscheidungen bereits getroffen sind. Sie muss von Anfang an in Entscheidungen über Datenarchitektur, Anbieterauswahl und Risikomanagement einfließen.
Diese Spannung zeigt sich unmittelbar im deutschen Cloud-Markt. Initiativen wie Gaia-X, die SAP Sovereign Cloud oder das souveräne Cloud-Angebot der Deutschen Telekom/T-Systems verdeutlichen genau diesen Punkt: Selbst Vorzeigeprojekte für „souveräne Clouds“ basieren in der Praxis in erheblichem Maße auf Hyperscaler-Infrastruktur. Dies ist kein gescheiterter Anspruch, sondern spiegelt dieselbe Realität wider, die sich von staatlich finanzierten KI-Programmen am Golf bis hin zur europäischen Cloud-Strategie zeigt: Vollständige Unabhängigkeit ist selten uneingeschränkt erreichbar. Resilienz, nicht absolute Souveränität, ist daher das realistische und vertretbare Ziel.
Das Verantwortungsprinzip endet keinesfalls am Unternehmenstor: Wer beispielsweise Modelle und Trainingsdaten von Drittanbietern einsetzt, sollte sich trotzdem Gedanken um deren Ursprung und mögliche Verzerrungen machen. Um abschließend beurteilen zu können, ob ein Modell in einer bestimmten Situation zuverlässig ist; ob es in der Interaktion möglich ist, die Ergebnisse angemessen zu hinterfragen; oder ob ein automatisierter Prozess eine Voreingenommenheit gegenüber bestimmten Gesellschaftsgruppen aufweist, müssen Anwendende ihren Zulieferern gegenüber die richtigen Fragen stellen: Wie wurden die Datensätze erhoben, wie werden Änderungen an den Dienstleistungen und Modellen bekanntgegeben, ist eine Incident Response im Fall ungeplanter Zwischenfälle eingerichtet, welchen Transparenz-Ansatz verfolgt der Anbieter etc.
Einen direkten Einfluss haben Anwender außerdem auch darauf, wie Daten intern weiterverwendet werden. Darunter fallen u.a. die Datenpflege, die Ableitung synthetischer Daten, eine angemessene technische Sicherung oder die Nutzung für Trainingszwecke unter Einhaltung strenger Privatsphäre-Prinzipien.
Europas Zeitfenster zum Handeln
Es ist zu erwarten, dass sich in der Debatte um Künstliche Intelligenz zukünftig auch regulatorisch weiterhin viel bewegen wird. Gerade deshalb ist es zentral, dass Unternehmen langfristig an ihrer Resilienz arbeiten und zukunftskritische Kompetenzen aufbauen; andernfalls werden sie durchgängig von neuen Gesetzesfristen und weiteren externen Einflüssen „getrieben“, anstatt diese mitzugestalten. Dass der EU AI Act anwendenden Organisationen mehr Zeit gibt, darf nicht mit fehlender Relevanz dieser Anwendungsfelder verwechselt werden: Die gelockerte Frist soll ihnen vor allem erlauben, das Gesamtbild komplexer erfassen und abdecken zu können – nicht einfach nur später.
Der Schlüssel wird in der heutigen Zeit mehr denn je in unternehmerischer Souveränität liegen sowie in der Fähigkeit, sich in kürzester Zeit auf neue Marktbedingungen einzustellen. Die Organisationen, die dieses Zeitfenster zum Resilienz-Aufbau und nicht als Wartezeit nutzen, werden es sein, die den nächsten regulatorischen Zyklus mitgestalten, anstatt ihm hinterherzulaufen.
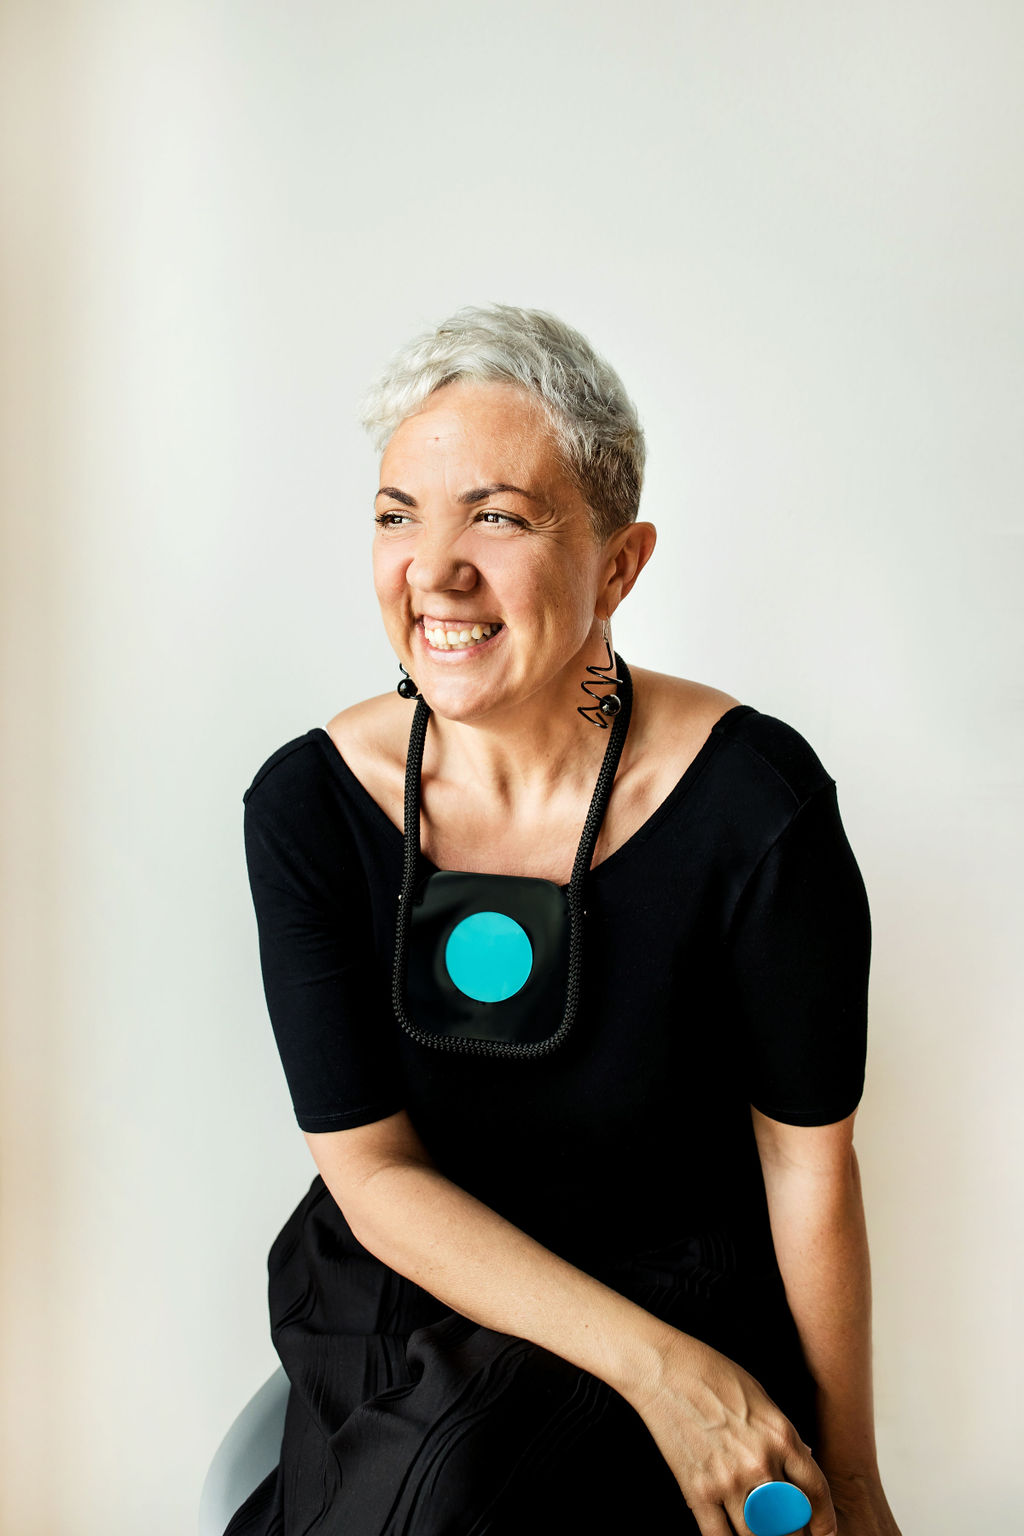
Als international anerkannte Vordenkerin in den Bereichen Datenschutz, KI-Governance und verantwortungsvolle Technologie ist Bartoletti unter anderem als Expertin für den Europarat tätig und Mitautorin einer wegweisenden Studie zu den Auswirkungen künstlicher Intelligenz auf Geschlechtergerechtigkeit.
Häufige Fragen
Was ist der EU AI Act?
Die EU-KI-Verordnung (AI Act) ist das erste umfassende Regelwerk für Künstliche Intelligenz in der Europäischen Union. Sie stuft KI-Anwendungen nach ihrem Risiko ein und setzt Pflichten für Anbieter und Betreiber, die über Übergangsfristen bis 2027 und 2028 greifen.
Welche KI-Pflichten gelten seit August 2026?
Artikel 50 bringt Transparenzpflichten: Nutzende müssen erfahren, wenn sie mit einem KI-System interagieren. Synthetische Inhalte und Deepfakes sind als solche und maschinenlesbar zu kennzeichnen. Bei Emotionserkennung und biometrischer Kategorisierung sind die betroffenen Personen im Vorhinein zu informieren. Für KI-Systeme, die schon vor dem 2. August 2026 auf dem Markt waren, gilt für die maschinenlesbare Kennzeichnung eine verlängerte Frist bis zum 2. Dezember 2026.
Wann fallen die Hochrisiko-Pflichten an?
Für zahlreiche Hochrisiko-Anwendungen verlängerte die EU die Fristen auf Dezember 2027 beziehungsweise August 2028. Die Zeit ist gedacht, um Anwendungs-Inventare, gestufte Risikobetrachtung und Datenschutzprüfungen aufzubauen.
Was bedeutet Sovereign-by-Design?
Souveränität wird von Anfang an in Entscheidungen über Datenarchitektur, Anbieterauswahl und Risikomanagement mitgedacht. Ziel sind echte Substitutionsmöglichkeiten, also der Wechsel von Technologien und Anbietern ohne Verlust der Kontrolle über kritische Abläufe.
Lesetipps der Redaktion
cloudmagazinAnthropic vor der Börse: Washington sitzt mit am TischcloudmagazinHerunterladbar heißt nicht betreibbarcloudmagazinConfidential Computing wird Betriebs-StandardMehr aus dem MBF Media Netzwerk
MyBusinessFutureArt. 50 KI-VO: Was Betreiber ab August 2026 tunDigital Chiefs87% mehr KI-Budget, 14% klare VerantwortungSecurityTodayOffener Code von X stoppt Europas Nachweispflicht nichtBildquelle: KI-generiert (August 2026)


