it-sa-Bilanz: KI braucht Regeln, das SOC braucht Leute
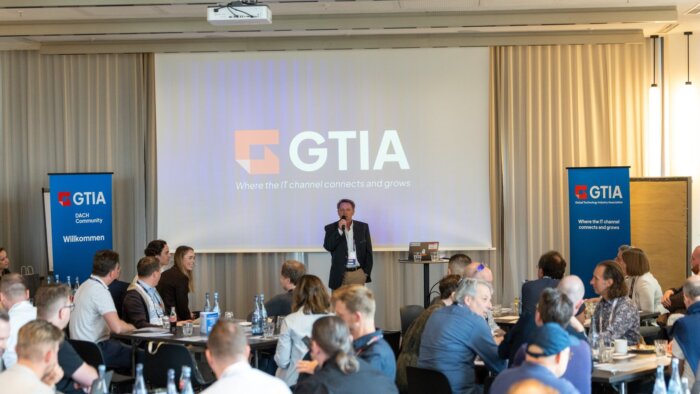
enthus zieht Bilanz der it-sa: Mittelständler brauchen klare Regeln für KI und Partner, die Security-Aufgaben rund um die Uhr abdecken.
Wonach suchen Sie?


Beiträge zu Cloud-Sicherheit, Compliance und Nachweisen für Security- und IT-Verantwortliche.
18 Beiträgeenthus zieht Bilanz der it-sa: Mittelständler brauchen klare Regeln für KI und Partner, die Security-Aufgaben rund um die Uhr abdecken.
Am 12. November lädt synaforce zur synaGy nach München. Es geht um digitale Souveränität, Wirtschaftsspionage und souveräne KI.
Zwei kritische PHP-Lücken holten Behörden und Kliniken vom Netz. Zuständig für den Patch ist, wer die PHP-Laufzeit betreibt.
Nach fremden Anmeldungen als Backup-App stoppte ConnectWise sein Cloud Backup. Seit dem 21. Oktober kehrt der Dienst schrittweise zurück.
LMI-Capacity-Provider schreiben Lifecycle-Logs nach CloudWatch. Structured JSON, default an – der blinde Fleck zwischen Function und Fleet wird kleiner.
CVE-2026-42533 trifft NGINX samt Ingress und Gateway. Was Cluster-Teams prüfen und patchen müssen.
Jeder Agent-Hop in eine andere Region ist ein Compliance-Event. Data-Residency steuert das Operating Model – nicht nur den Serverstandort.
Ein deutsches Rechenzentrum allein macht keine Datenhoheit. Warum Sovereign Cloud an Gerichtsbarkeit, Betrieb, Schlüsselhoheit und Exit hängt.
Ein Angreifer übernahm laut Sysdig ein AWS-Konto in acht Minuten. Der Weg führte über einen offenen S3-Bucket und eine Lambda-Rolle …
Seit 18 Monaten klafft im Argo-CD-Repo-Server eine Lücke ohne Patch und ohne CVE. So übernehmen Angreifer den Kubernetes-Cluster. So sichern …
KRITIS-Betreiber verlagern sensible Systeme in die Cloud. Die Migration entscheidet, ob Compliance, Verfügbarkeit und C5-Nachweis am Ende halten.
Anthropic schaltet Fable 5 und Mythos 5 weltweit ab. Was der Behörden-Stopp Cloud-Teams über Modell-Abstraktion und Exit-Fähigkeit lehrt.
NIS2 und DORA verlangen unterschiedliche Prüfungen. Für Kubernetes hängt die technische Trennung vom Risiko und den Verpflichtungen ab.
Gartner erwartet 80 Prozent Plattform-Adoption bis Ende 2026. Was 2022 DevEx hieß, trägt 2026 KI-Inferenz und Compliance - mit drei …
Entsorgungs- und Versorgungswirtschaft rücken zwischen NIS2, IT/OT-Konvergenz und realer Bedrohungslage ins Zentrum der KRITIS-Debatte. Was die IFAT 2026 darüber verraten …
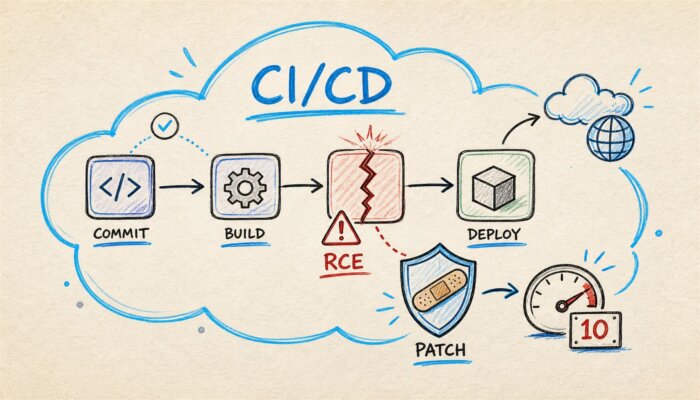
Pillar Security disclosed GHSA-wpqr-6v78-jr5g, Google patched in 0.39.1. Was Cloud-Architekten und Platform-Teams an CI/CD-Pipelines jetzt nachziehen müssen.
Eine reife Plattform setzt NIS2-, DORA- und AI-Act-Vorgaben per Policy-as-Code automatisch durch und macht Audit-Nachweise zur Konfiguration.
KI verändert Arbeitsweisen, Cyberangriffe werden einfacher, neue Technologien wie Quantenkryptografie rücken näher an die Praxis.
SecurityToday nimmt sich die Themen vor, die hier nur anklingen: Bedrohungslage, Compliance und Abwehr im Detail. Das Fachmagazin für IT-Sicherheit im MBF Media Netzwerk.
Einmal im Monat bündelt der MBF Media Newsletter das Wichtigste aus cloudmagazin, MyBusinessFuture, Digital Chiefs und SecurityToday, kuratiert von der Redaktion.
Rund 23.500 IT- und Business‑Entscheider lesen diesen Newsletter. Lesen Sie mit.
Kostenfrei abonnieren
Sie sehen gerade einen Platzhalterinhalt von Facebook. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Instagram. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von X. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr Informationen