Cloud-Drucken: Was vor dem Rollout geklärt sein muss
Florian Ehlers erklärt, was IT-Leitungen vor dem Einsatz von UTAX Cloud Print and Scan bei Konten, Standorten und Scan-Zielen klären sollten.
Mit dem Update von UTAX Cloud Print and Scan erweitert UTAX das Cloud-Drucken für größere Organisationen. Florian Ehlers, Produktmanager bei UTAX, beschreibt in seinem Gastbeitrag, was IT-Leitungen bei Benutzerzuordnung, Verteilung und Standorten vor dem Rollout klären sollten.
Das Wichtigste in Kürze
- Ein gemeinsamer Desktop-Client braucht eine korrekte Benutzerzuordnung. Die IT sollte prüfen, ob jeder Auftrag dem richtigen Konto zugeordnet und darüber abgeholt werden kann.
- Voreinstellungen im MSI-Paket vereinheitlichen den Rollout. Proxy-Angaben und automatische Abmeldung lassen sich vor der Verteilung an die Infrastruktur anpassen.
- Die Zielarchitektur gehört an den Projektanfang. Lokale Scan-Pfade können die Anpassungsmöglichkeiten einer auf Cloud-Speicher ausgerichteten Lösung begrenzen.
Verwandt:Cloud-ECM: Einstieg in die Digitalisierung im Mittelstand / Wann sich das Mieten von IT-Hardware wirklich rechnet
Druckaufträge bleiben einem Nutzer zugeordnet
Wir bei UTAX haben Cloud Print and Scan, kurz UCPS, aus den Anforderungen unserer Kundenprojekte heraus weiterentwickelt. In Projektanbahnungen mit größeren Unternehmen wurde auf dem deutschen Markt vor allem die Unterstützung von Terminal-Servern und Citrix nachgefragt. Viele dieser Unternehmen stellen Anwendungen auf Firmengeräten über solche Umgebungen bereit, weshalb wir deren Unterstützung als Grundvoraussetzung für den Einsatz unserer cloudbasierten Follow2Print-Lösung sehen.
Mit UCPS setzen wir auf das Follow2Print-Prinzip. Nutzer schicken ihre Druckaufträge vom Arbeitsplatz über den Desktop-Client oder vom mobilen Endgerät über die UTAX Mobile Printing App in die UCPS-Umgebung. Dort halten wir die Aufträge zentral in der Cloud bereit, damit sie an einem freigegebenen Multifunktionssystem innerhalb der Umgebung abgerufen werden können.
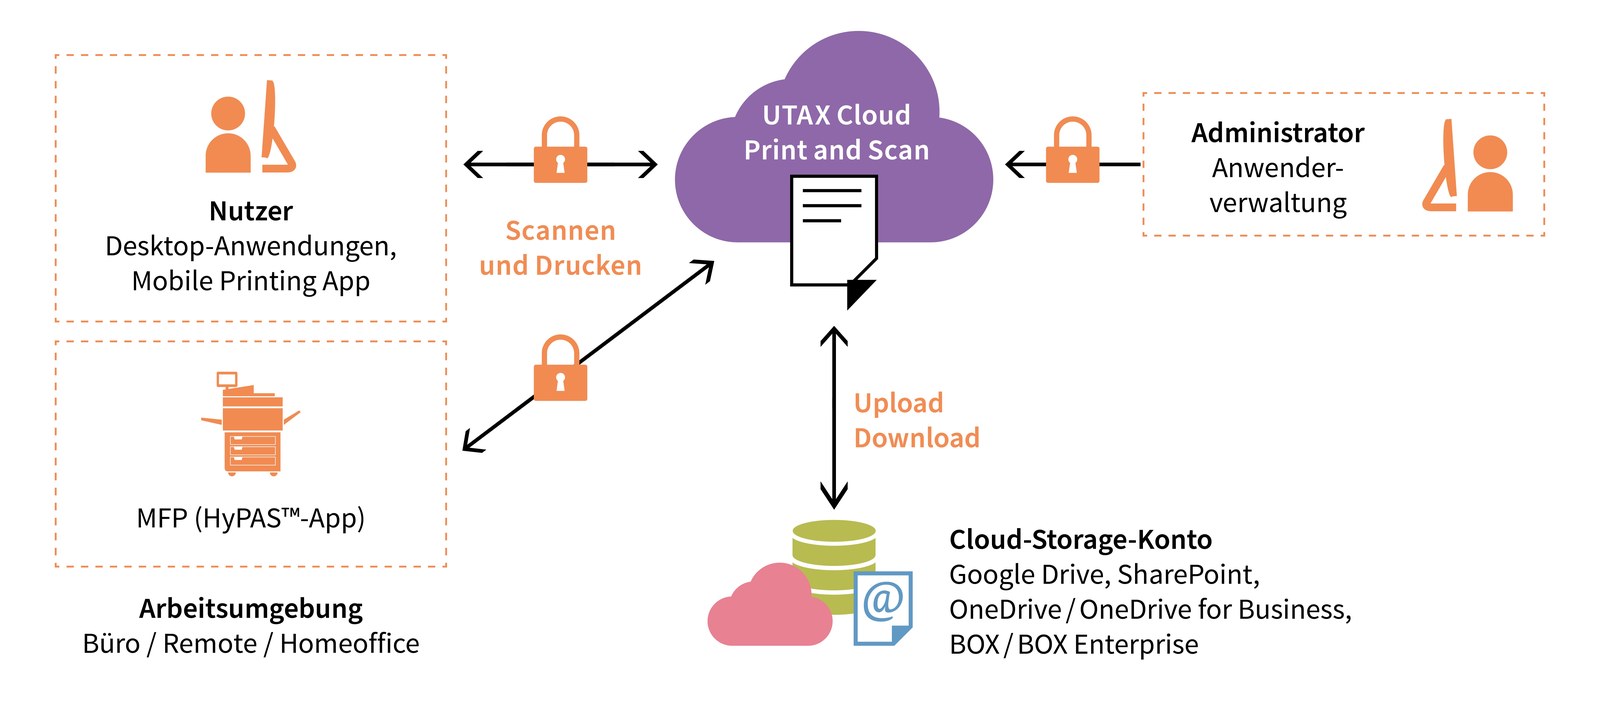
Gedruckt wird erst, wenn sich der Nutzer mit Karte, Benutzername und Passwort oder PIN an einem Gerät anmeldet. Der Auftrag wird damit über das zugehörige Nutzerkonto abgeholt. Wir verwalten Druckaufträge zentral in der Cloud und verarbeiten sie verschlüsselt. Nicht abgeholte Druckaufträge löscht das System automatisch, deshalb sollte die IT vor dem Rollout mit uns klären, wie lange ein Auftrag bereitliegt.
Gemeinsame Clients brauchen eine korrekte Benutzerzuordnung
Wir unterstützen Terminal-Server- und Citrix-Umgebungen mit einem gemeinsamen Desktop-Client auf dem Server. Eine eigene Client-Installation für jeden Nutzer ist dabei nicht erforderlich, weil der gemeinsame Client die Druckaufträge der jeweiligen Benutzer übernimmt. Vor dem Rollout sollte die IT prüfen, wie dieser Client im Alltag genutzt wird und wie die Benutzerzuordnung funktioniert.
Für uns kommt es darauf an, dass das System den jeweils verantwortlichen Benutzer korrekt erkennt. Nur mit dieser Zuordnung kann ein Druckauftrag dem richtigen Konto zugewiesen und später über dieses Konto wieder abgeholt werden. Im Test sollten deshalb das Absenden über den gemeinsamen Client und die Abholung am Multifunktionssystem gemeinsam geprüft werden.
Wir unterstützen eine Testphase im Rahmen eines Proof of Concept mit einer kostenlosen Testlizenz. Unser Solution-Team begleitet den Test gemeinsam mit dem UTAX-Fachhandel, damit Fragen zur jeweiligen Umgebung im Projekt geklärt werden können. Ich würde dafür die später vorgesehenen Server und Anmeldewege einbeziehen, weil dort die Benutzerzuordnung im Alltag funktionieren muss.
Voreinstellungen erleichtern die Verteilung des Clients
Mit dem MSI-Paket lässt sich der Rollout des Desktop-Clients deutlich strukturierter angehen. Bei fünf Mitarbeitern kann man noch mit dem USB-Stick von Rechner zu Rechner gehen. Bei 300 Arbeitsplätzen ist das aber keine effiziente Vorgehensweise mehr. Mit dem Paket verteilt die IT den Client deshalb über das Netzwerk an alle Rechner und installiert ihn dort.
Wir können dabei vordefinierte Einstellungen berücksichtigen, damit der Client von Anfang an zur Infrastruktur passt. Dazu gehören Proxy-Einstellungen mit Hostname und Port sowie kundenspezifische Konfigurationen wie die automatische Abmeldung. Diese Werte lassen sich im Paket beziehungsweise vor dessen Verteilung festlegen, sodass die IT auf den Arbeitsplätzen einen einheitlichen Stand erhält.
Diese Einstellungen gehen IT und Fachhandel am besten vor der Verteilung gemeinsam durch. Unsere Partner prüfen, welche Voreinstellungen erforderlich sind und was die IT vor und während des Rollouts beachten sollte. Weil dieselbe Konfiguration anschließend verteilt wird, sollten auch die Zuständigkeiten für Vorbereitung, Prüfung und Verteilung früh feststehen.
Konten und Gastzugänge brauchen klare Regeln
Mit der Anbindung an Microsoft Entra ID übernehmen wir bestehende Identitäten und Strukturen, wodurch die IT diese Benutzer nicht doppelt pflegen muss. In unseren Projekten begegnen uns zugleich lokale Konten, etwa in Außenstellen, in gewachsenen Organisationen oder bei zeitlich begrenzten Nutzern.
Wir bilden beide Arten von Konten parallel ab. Entra-ID-Benutzer übernehmen wir über die Synchronisierung, während der IT-Administrator lokale Anwender manuell anlegt und mit Rechten ausstattet. Weil sich die Verwaltungswege unterscheiden, sollte vor dem Rollout feststehen, welche Nutzer über das Verzeichnis kommen und welche Konten vor Ort gepflegt werden.
Auch Gruppen aus einem zentralen Verzeichnis können wir automatisch anlegen und aktualisieren. Gelöschte oder blockierte Benutzer werden unmittelbar synchronisiert, sodass betroffene Nutzer sofort keinen Zugriff mehr auf ihre Druckaufträge haben. Eine Sperrung oder Löschung lässt sich in der Testphase mit einem Testkonto nachvollziehen. Lokale Konten verwaltet der Administrator manuell, deshalb brauchen sie einen eigenen Ablauf beim Ausscheiden eines Nutzers, der ebenfalls in den Test gehört.
Unser Gastzugang richtet sich in erster Linie an temporäre Nutzer und externe Besucher. Gäste nutzen ausschließlich die dafür vorgesehenen Funktionen innerhalb der eingerichteten Rahmenbedingungen, wodurch ihre Teilnahme auf ausgewählte Prozesse begrenzt bleibt. Wir ordnen Benutzer, Geräte und Dokumente eindeutig ihrer jeweiligen Umgebung zu. Gastnutzer können dabei zu keiner Zeit sensible Daten einsehen oder darauf zugreifen. Welche Prozesse für Gäste vorgesehen sind, legt die IT deshalb vor der Freigabe fest.
Jedes Unternehmen muss heute davon ausgehen, potenziell Opfer eines Cyberangriffs werden zu können. Druckumgebungen spielen deshalb eine wichtige Rolle beim Datenschutz und der IT-Sicherheit. Unsere Fachhandelspartner unterstützen wir durch Schulungen zu Sicherheitsthemen wie NIS-2. Weil die Lösung in die jeweilige Organisation eingebunden wird, bleibt die Bewertung des eigenen Einsatzes nach DSGVO und gegebenenfalls NIS-2 Aufgabe des Unternehmens. Kontenverwaltung, Gastfunktionen und der Weg der Druckaufträge gehören in diese Bewertung.
Mandanten ermöglichen getrennte Strukturen
Mit der Mandantenfähigkeit unterstützen wir Organisationen, die zusammengehören und im Alltag mit getrennten Strukturen arbeiten. Im Bildungswesen betrifft das beispielsweise mehrere Schulen oder Einrichtungen unter einem gemeinsamen Träger wie einer Stadt. Die einzelne Schule hat dabei oft keine eigene IT-Infrastruktur, weshalb die Druckumgebung übergeordnet organisiert wird. Hinzu kommen häufig getrennte Netzwerke für Lehrkräfte und Schüler, aus denen jeweils gedruckt werden soll.
Unsere Fachhandelspartner legen die Mandanten an und ordnen ihnen die passenden Lizenzen zu. Wir halten Benutzerkonten, Geräte, Dokumente und Konfigurationen in der jeweiligen Umgebung getrennt, sodass sie zwischen den Mandanten nicht vermischt werden.
Die Verwaltung übernimmt der Administrator auf Kundenseite vollständig. Wir ermöglichen zugleich eine zentrale Abrechnung über eine übergeordnete Struktur, sodass getrennte Umgebungen innerhalb dieses organisatorischen Rahmens betrieben werden können. Wechselt ein Gerät den Standort, kann es einem anderen Mandanten zugeordnet werden.
Mandanten und Zuständigkeiten auf Kundenseite sollten deshalb vor der Einrichtung feststehen. Weil jede Umgebung getrennt bleibt, klärt die IT die Zuordnung der Benutzer und Geräte am besten früh und plant den Standortwechsel eines Geräts gleich im Verwaltungsablauf mit.
Die Zielarchitektur bestimmt die Scanwege
Wir haben UCPS für Unternehmen konzipiert, die konsequent in der Cloud arbeiten wollen und eine standardisierte Lösung für dezentrale Strukturen ohne Printserver suchen. Entsprechend richten wir die Lösung auf die Anbindung an Cloud-Speicher aus. Weil Druck- und Scanprozesse zur vorgesehenen Infrastruktur passen müssen, sollte die Zielarchitektur bereits zu Projektbeginn definiert werden.
In unseren Projekten treffen wir auch auf Kunden, die eine Cloud-Strategie verfolgen und weiterhin in lokale Pfade scannen möchten. Ihre nachgelagerten Prozesse sind noch nicht vollständig auf die Cloud umgestellt, weshalb lokale Scan-Ziele für sie weiterhin eine Rolle spielen. Individuelle Anpassungen sind bei UCPS möglich, stoßen aufgrund der Ausrichtung als Cloud-Lösung jedoch an Grenzen.
Die Scan-Ziele sollten deshalb früh mit den nachgelagerten Prozessen abgeglichen werden. Wo ein lokaler Pfad bestehen bleiben muss, prüfen wir die Umsetzung gemeinsam, damit die Anpassungsmöglichkeiten vor dem Rollout geklärt sind.
Wie ein früh geklärter Rahmen zur Lösung passen kann, sehen wir bei einer Autohausgruppe, die einer unserer Fachhandelspartner betreut. Mehrere Standorte drucken und scannen dort filialübergreifend über eine gemeinsame Lösung. Die einzelnen Niederlassungen benötigen dafür keine eigene komplexe Serverinfrastruktur vor Ort, weil die Gruppe diese Prozesse über UCPS organisiert.
Häufige Fragen
Was ist Cloud-Drucken?
Beim Cloud-Drucken mit UCPS senden Nutzer ihre Aufträge über einen Desktop-Client oder eine mobile App an die Cloud-Umgebung. Nach dem Follow2Print-Prinzip wird der Auftrag erst gedruckt, wenn sich der Nutzer an einem freigegebenen Multifunktionssystem anmeldet.
Was muss die IT bei Terminal-Server und Citrix prüfen?
UCPS arbeitet dort mit einem gemeinsamen Desktop-Client auf dem Server. Weil mehrere Nutzer diesen Client verwenden, muss die IT prüfen, ob jeder Druckauftrag korrekt zugeordnet und über das richtige Nutzerkonto abgeholt werden kann.
Wo liegen die Grenzen von Cloud-Drucken mit UCPS?
UCPS ist auf Cloud-Speicher ausgerichtet. Wenn nachgelagerte Prozesse weiterhin lokale Scan-Pfade benötigen, können individuelle Anpassungen an Grenzen stoßen. Deshalb sollte die Zielarchitektur zu Projektbeginn geklärt werden.
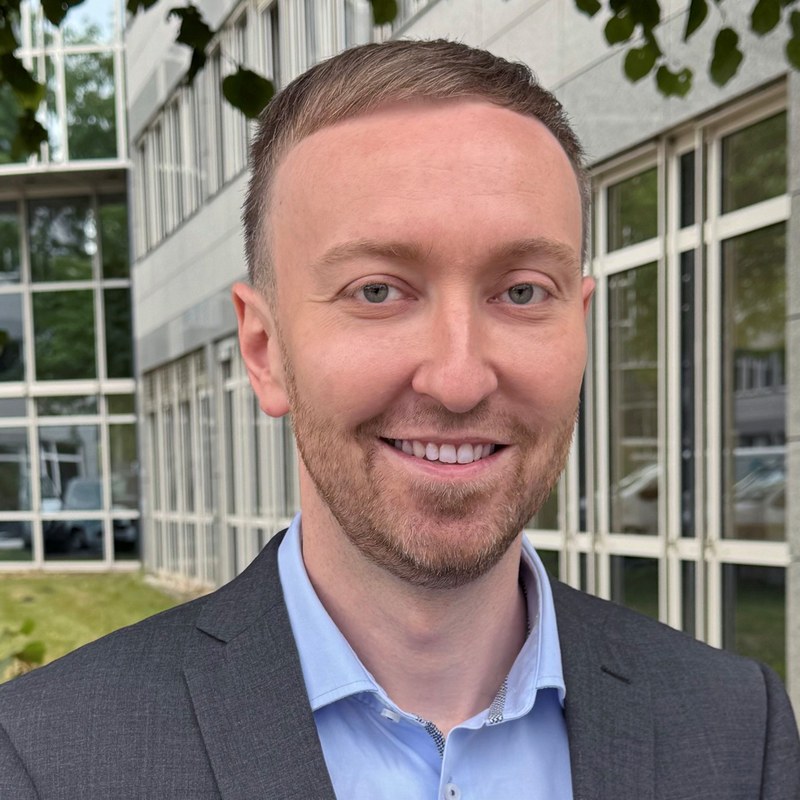
Florian Ehlers ist Produktmanager bei UTAX, der Fachhandelsmarke der TA Triumph-Adler GmbH. Er befasst sich mit der Cloud-Lösung UTAX Cloud Print and Scan, die UTAX gemeinsam mit dem Fachhandel und dessen Kunden weiterentwickelt. Foto: UTAX
Lesetipps der Redaktion
cloudmagazinMit der Cloud: So einfach gelingt die digitale DokumentenablagecloudmagazinDer Cloud-Reifegrad, den sich der Mittelstand einredetcloudmagazinSovereign Cloud endet nicht am ServerstandortMehr aus dem MBF Media Netzwerk
MyBusinessFutureE-Rechnung: Drei Entscheidungen für den MittelstandDigital ChiefsDie stille InfrastrukturkriseSecurityTodayPaperCut-Lücke wird wieder aktiv ausgenutztBildquelle: KI-generiert (Oktober 2026). Grafik und Porträt: UTAX


